কিউ-ক্যাশ বিপর্যয়, বিদেশি সফটওয়্যার জিম্মিতে পেমেন্ট সার্বভৌমত্ব
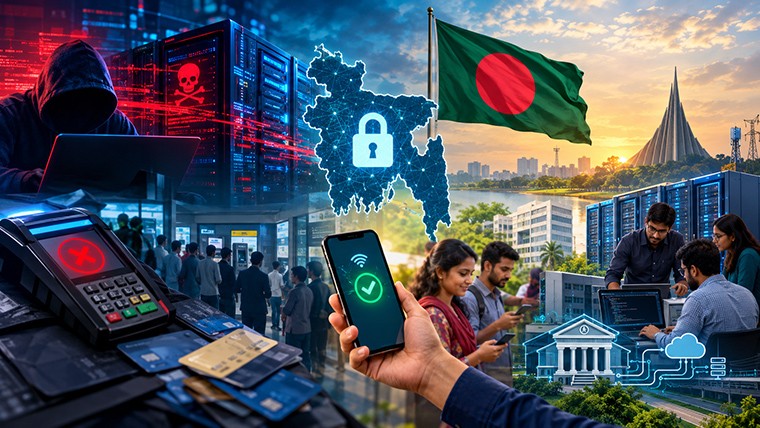
মোহাম্মদ মোজাম্মেল হক মৃধা (সোহেল মৃধা): বাংলাদেশের ব্যাংকিং নেটওয়ার্কের সাম্প্রতিক অভূতপূর্ব সাইবার বিপর্যয় ও পেমেন্ট গ্রিড থমকে যাওয়ার ঘটনাটি দেশের পুরো আর্থিক খাতের জন্য এক আশঙ্কাজনক বার্তা দিয়ে গেল। দেশের ৩৩টি বাণিজ্যিক ব্যাংকের কার্ড ও এটিএম নেটওয়ার্ক প্রসেসিং পরিচালনাকারী বেসরকারি প্রতিষ্ঠান ইনফরমেশন টেকনোলজিস কনসালট্যান্টস লিমিটেড (আইটিসিএল)-এর সঙ্গে একটি বিদেশি প্রযুক্তি সরবরাহকারী ভেন্ডরের প্রযুক্তিগত দ্বন্দ্বে টানা কয়েকদিন অচল থাকে জাতীয় খুচরা ব্যাংকিং লেনদেন ব্যবস্থা।
বাণিজ্যিক দরকষাকষির জেরে ১.৫ মিলিয়ন ডলারের দাবি না মানায় সার্ভারে ক্ষতিকর স্ক্রিপ্ট বসিয়ে পুরো দেশের পেমেন্ট অবকাঠামো অচল করে দেয়ার এই ঘটনাটি কেবল একটি সাধারণ সাইবার বিভ্রাট নয়। এটি মূলত দেশের জাতীয় নিরাপত্তামূলক খাতে অনিয়ন্ত্রিত ‘বিদেশি প্রযুক্তি নির্ভরতা’ এবং ‘প্রযুক্তিগত ইজারা’ দেয়ার এক বাস্তব ঝুঁকি উন্মোচন করেছে। দেশের গুরুত্বপূর্ণ আর্থিক তথ্য ও প্রতিদিনের লেনদেন ব্যবস্থা বিদেশি কোম্পানির হাতে কতটা জিম্মি হয়ে পড়তে পারে, ঘটনাটি তারই স্পষ্ট প্রমাণ।
ভূ-রাজনীতি, চুক্তিগত বিরোধ ও সেবা অচলাবস্থা
আইটিসিএল পরিচালিত কিউ-ক্যাশ পেমেন্ট সুইচ নেটওয়ার্কের মূল কাঠামোর প্ল্যাটফর্মটি দীর্ঘদিন ধরে পরিচালিত হয়ে আসছিল রাশিয়াভিত্তিক প্রযুক্তি প্রতিষ্ঠান ‘কম্পাস প্লাস’-এর সফটওয়্যারের ওপর। তবে ২০২২ সালে ইউক্রেন যুদ্ধের পর তৈরি হওয়া বিশ্ব ভূ-রাজনৈতিক পরিস্থিতি এবং রাশিয়ার ওপর পশ্চিমা আন্তর্জাতিক নিষেধাজ্ঞার দরুন বৈশ্বিক আর্থিক চ্যানেলে জটিলতা তৈরি হয়। সার্বিক ঝুঁকি এড়াতে আইটিসিএল সিদ্ধান্ত নেয় যে তারা ১২ থেকে ১৮ মাসের মধ্যে তাদের পুরো ব্যবস্থাটি সরিয়ে ব্রাসেলস-ভিত্তিক প্রতিষ্ঠান ‘ওপেনওয়ে’-এর তৈরি ‘ওয়ে৪’ এন্টারপ্রাইজ পেমেন্ট প্ল্যাটফর্মে নিয়ে যাবে।
কিউ-ক্যাশ নেটওয়ার্কের সাম্প্রতিক বিপর্যয় আমাদের জন্য এক চূড়ান্ত সতর্কবার্তা। আজ যা পেমেন্ট সুইচে ঘটেছে, কাল তা জাতীয় পাওয়ার গ্রিড কিংবা বন্দর ব্যবস্থাপনায়ও ঘটতে পারে
কিন্তু এই স্থানান্তরের কথা জানতে পেরে রুশ ভেন্ডর কম্পাস প্লাসের সঙ্গে আইটিসিএলের তীব্র বিরোধ শুরু হয়। অভিযোগ অনুযায়ী, রুশ প্রতিষ্ঠানটি অবিলম্বে ১.৫ মিলিয়ন ডলারের ফি এবং বাংলাদেশ ব্যাংকের আগাম পেমেন্ট গ্যারান্টি দাবি করে বসে। একই সঙ্গে তারা কারিগরি সহায়তা পুরোপুরি বন্ধের হুমকি দেয় এবং আইটিসিএলের মূল সার্ভারে একটি ক্ষতিকর কোড বা ম্যালিশিয়াস স্ক্রিপ্ট বসিয়ে দেয়। ওই ক্ষতিকর কোডটি প্রতি আট ঘণ্টা পরপর স্বয়ংক্রিয়ভাবে আইটিসিএলের সার্ভারগুলোকে বন্ধ করে নতুন করে চালু করছিল, যার ফলে মুছে যাচ্ছিল ইন্টার-ব্যাংক রাউটিং টেবিলগুলো। এতে অচল হয়ে পড়ে দেশের প্রায় ৭০ শতাংশ ব্যাংকিং কার্ড প্রসেসিং সক্ষমতা।
অচলাবস্থার অর্থনৈতিক প্রভাব
ঘটনাটির তাৎক্ষণিক ক্ষতি বিশ্লেষণ করলে দেখা যায়, দেশের মোট ব্যাংকিং কার্ড লেনদেনের সিংহভাগ অর্থাৎ প্রায় ৭০ শতাংশই প্রসেস করে থাকে আইটিসিএল। প্রতিষ্ঠানটির মূল সিস্টেম থমকে দাঁড়ানোর ফলে দেশজুড়ে প্রায় ১৫ লাখেরও বেশি ব্যাংক গ্রাহক সরাসরি দুর্ভোগের মুখোমুখি হন। কিউ-ক্যাশ নেটওয়ার্কের অধীনস্থ প্রায় ২,২০০টিরও বেশি যৌথ এটিএম ও সিআরএম বুথ, পয়েন্ট অফ সেল (পিওএস) টার্মিনাল এবং ই-কমার্স পেমেন্ট গেটওয়েগুলো হঠাৎ করেই কাজ করা বন্ধ করে দেয়।
সাধারণ সময়ে বাংলাদেশে প্রতিদিন এটিএম, পিওএস ও ইন্টারনেট ব্যাংকিং মিলিয়ে গড়ে আনুমানিক ১,২০০ থেকে ১,৫০০ কোটি টাকার ছোট-বড় ডিজিটাল লেনদেন সম্পন্ন হয়। টানা তিন দিনের এই আংশিক ও পূর্ণাঙ্গ স্থবিরতায় পাইকারি ও খুচরা কেনাকাটা, রেস্তোরাঁ ব্যবসা থেকে শুরু করে জরুরি চিকিৎসা সেবার বিল পরিশোধ পর্যন্ত বাধাগ্রস্ত হয়, যার ফলে অর্থনীতিতে কোটি কোটি টাকার পরোক্ষ ক্ষতি সাধিত হয়। শুধু তাই নয়, ঘটনাটির পর পরই পুঁজিবাজারে ঢাকা স্টক এক্সচেঞ্জে আইটিসিএলের শেয়ারের দর ৩ শতাংশের বেশি পড়ে যায় এবং বাণিজ্যিক ব্যাংকগুলোর গ্রাহক আস্থায় বড় আঘাত লাগে।
দেশের বিদ্যুৎ, বন্দর কিংবা জাতীয় পেমেন্ট নেটওয়ার্কের মতো অতীব গুরুত্বপূর্ণ অবকাঠামোর মূল নিয়ন্ত্রণ বিদেশি কোম্পানির হাতে তুলে দেয়া এক মারাত্মক ভুল
ব্যাংকিং খাতে দেশীয় বনাম বিদেশি সফটওয়্যারের বাস্তবতা
বাংলাদেশের ব্যাংকিং খাতে শতভাগ বিদেশি সফটওয়্যার ব্যবহার করা না হলেও, মূল চালিকাশক্তি অর্থাৎ ‘কোর ব্যাংকিং সফটওয়্যার’ এবং ইন্টার-ব্যাংক পেমেন্ট সুইচের ক্ষেত্রে বিদেশি নির্ভরতা আশঙ্কাজনকভাবে বেশি। আইটিসিএলের কিউ-ক্যাশ নেটওয়ার্ক ব্যবহারকারী বাণিজ্যিক ব্যাংকগুলোর তালিকায় রয়েছে দেশের সরকারি ও বেসরকারি অন্তত ৩৩টি ব্যাংক ও আর্থিক প্রতিষ্ঠান- অগ্রণী, জনতা, সোনালী (আংশিক), ব্যাংক এশিয়া, বেসিক, ট্রাস্ট, এক্সিম, ফার্স্ট সিকিউরিটি, বাংলাদেশ কৃষি ব্যাংক, যমুনা, আইসিবি ইসলামিক ব্যাংক ও এনসিবির মতো প্রতিষ্ঠানগুলোর ডেবিট, ক্রেডিট ও প্রিপেইড কার্ডের লেনদেন রাউটিং পুরোপুরি এই থার্ড-পার্টি প্ল্যাটফর্মের ওপরই নির্ভর করে চলেছিল।
অন্যদিকে দেশের মূল ব্যাংকিং কার্যক্রম পরিচালনার জন্য বড় এবং প্রধান ব্যাংকগুলোর প্রায় ৮৫ থেকে ৯০ শতাংশই বিদেশি কোয়ার ব্যাংকিং সফটওয়্যারের ওপর ভরসা করে। ব্র্যাক ব্যাংক বা ডাচ-বাংলা ব্যাংকের মতো প্রতিষ্ঠানগুলো সুইজারল্যান্ডের ‘টেমেনোস টি২৪’ ব্যবহার করে; ইস্টার্ন ব্যাংক, সিটি ব্যাংক ও এনবিআরবি নির্ভর করে ভারতের ইনফোসিসের ‘ফিনাকল’-এর ওপর; আবার কিছু ব্যাংক ব্যবহার করছে ওরাকলের ‘ফ্লেক্সকিউব’ কিংবা সিলভারলেইকের প্রযুক্তি।
অথচ আমাদের দেশে যে বিশ্বমানের সফটওয়্যার তৈরি হয় না, তা নয়। ফ্লোরা সিস্টেমসের ‘ফ্লোরা ব্যাংক’, লিডস করপোরেশনের ‘ব্যাংক আল্টিমাস’, ইসলামী ব্যাংকিংয়ের জন্য তৈরি ‘আবাবিল’ কিংবা ‘মাইসফটহেভেন’-এর মতো সম্পূর্ণ দেশীয় সফটওয়্যার বাজারে রয়েছে। সাউথইস্ট ব্যাংক, আল-আরাফাহ্ ইসলামী ব্যাংক (আংশিক) ও বেশ কিছু আর্থিক প্রতিষ্ঠান দক্ষতার সঙ্গে দেশীয় সিবিএস ব্যবহারও করছে। তবে সত্তরের দশক থেকে গড়ে ওঠা বৈশ্বিক ব্যাংকগুলোর একক মানদণ্ড, আন্তর্জাতিক কার্ড নেটওয়ার্কগুলোর সহজে সংযোগের অজুহাত এবং ব্যাংক পরিচালনা পর্ষদের বিদেশি ব্র্যান্ডের প্রতি অতিরিক্ত আগ্রহ ও ঝুঁকি এড়ানোর মানসিকতার দরুন স্থানীয় ডেভেলপারদের তৈরি বিশ্বমানের সফটওয়্যারগুলো নিজ দেশেই পর্যাপ্ত সুযোগ ও জায়গা করে নিতে পারছে না।
জাতীয় ফিনটেক কনসোর্টিয়াম গঠন করে সরকারি পৃষ্ঠপোষকতায় জাতীয় ব্যাংকিং সফটওয়্যার তৈরি ও ব্যবহারে বিশেষ প্রণোদনা দেয়া এখন সময়ের দাবি
সাপ্লাই চেইন সাইবার অ্যাটাক ও ২০১৬ সালের রিজার্ভ চুরির শিক্ষা
সাইবার সুরক্ষার পরিভাষায় সরাসরি সার্ভারে হামলা না চালিয়ে কোনও প্রয়োজনীয় সফটওয়্যার বা তৃতীয় পক্ষের সাপ্লায়ারের মাধ্যমে মূল অবকাঠামো ধ্বংস করাকে বলা হয় ‘সাপ্লাই চেইন সাইবার অ্যাটাক’। আন্তর্জাতিক নিরাপত্তা সংস্থাগুলোর তথ্যমতে, বিশ্বজুড়ে প্রায় ৪০ শতাংশ সাইবার বিপর্যয়ই ঘটে থাকে এরকম থার্ড-পার্টি সফটওয়্যারের ভেতরে থাকা ব্যাকডোর বা ক্ষতিকর কোডের মাধ্যমে।
২০১৬ সালে বাংলাদেশ ব্যাংকের রিজার্ভ থেকে ৮১ মিলিয়ন ডলার চুরির পর এক দশক পার হতে চললেও দেশের আর্থিক খাতের সাইবার নিরাপত্তা ও ঘুরে দাঁড়ানোর সক্ষমতা যে কতটা নড়বড়ে, সাম্প্রতিক কিউ-ক্যাশ বিপর্যয় তা আবারও স্পষ্ট দেখিয়ে দিল। রিজার্ভ চুরির পরবর্তী সময়ে সুইফট মেসেজিং সার্ভিস এবং ব্যাংকগুলোর নিজস্ব আইটি সিকিউরিটি নিয়ে নানামুখী তদারকি বাড়লেও, বেসরকারি থার্ড-পার্টি পেমেন্ট প্রসেসরদের তদারকির ক্ষেত্রে যে বড় ধরনের আইনি ও নীতিগত নজরদারির ঘাটতি রয়ে গেছে, সাম্প্রতিক ঘটনাটি তার স্পষ্ট প্রমাণ।
আইনি ফাঁকফোকর ও এস্ক্রো এগ্রিমেন্টের অনুপস্থিতি
আন্তর্জাতিক সফটওয়্যার চুক্তির ক্ষেত্রে একটি অন্যতম বাধ্যতামূলক শর্ত হলো ‘সফটওয়্যার এস্ক্রো এগ্রিমেন্ট’। এর মূল নিয়ম হলো- যদি কোনও সফটওয়্যার সরবরাহকারী বিদেশি প্রতিষ্ঠান দেউলিয়া হয়ে যায়, ব্যবসা গুটিয়ে নেয় কিংবা ক্রেতা প্রতিষ্ঠানের সঙ্গে বাণিজ্যিক বিরোধে জড়িয়ে পড়ে, তবে ওই সফটওয়্যারের মূল সোর্স কোড ও এপিআই-এর নিয়ন্ত্রণ কোনও নিরপেক্ষ তৃতীয় পক্ষ বা কেন্দ্রীয় ব্যাংক ব্যবহারের অধিকার পাবে। এর উদ্দেশ্য হলো, যাতে ভেন্ডর চলে গেলে বা সংঘাত দেখা দিলেও একটি দেশের জরুরি জাতীয় সেবা থমকে না যায়।
আইটিসিএল ও কম্পাস প্লাসের মধ্যে হওয়া চুক্তি ও লেনদেনে এই আইনি সুরক্ষার চরম অভাব স্পষ্ট ফুটে ওঠেছে। মূল সিস্টেমের পূর্ণ নিয়ন্ত্রণ ও সোর্স কোড বিদেশি ভেন্ডরের কাছে জিম্মি থাকায় তারা সহজেই ১.৫ মিলিয়ন ডলারের দাবি তুলতে পেরেছে এবং প্রতি ৮ ঘণ্টা পর পর সার্ভার অচল করে দেয়ার সুযোগ পেয়েছে। বাংলাদেশ ব্যাংকের আইসিটি সংক্রান্ত নীতিমালায় ভেন্ডর রিস্ক ম্যানেজমেন্টের কথা বলা থাকলেও, কঠোর তদারকি ও আইনি প্রয়োগ না থাকায় বাস্তবে তা কেবল কাগজ-কলমেই রয়ে গেছে।
বৈশ্বিক শিক্ষা ও স্বাবলম্বিতার কৌশল
বিশ্বের বড় এবং উদীয়মান অর্থনৈতিক শক্তিগুলো অনেক আগেই বুঝতে পেরেছে যে জাতীয় পেমেন্ট গ্রিড ও জনগণের আর্থিক তথ্য বিদেশি কোনো বেসরকারি ভেন্ডরের নিয়ন্ত্রণে ছেড়ে দেয়াটা মারাত্মক ঝুঁকিপূর্ণ। প্রতিবেশী ভারত তাদের ন্যাশনাল পেমেন্টস করপোরেশনের মাধ্যমে সম্পূর্ণ নিজস্ব প্রযুক্তিতে গড়ে তুলেছে ‘ইউপিআই’ এবং নিজস্ব কার্ড নেটওয়ার্ক ‘রু-পে’। ফলে ভিসা, মাস্টারকার্ড বা অন্য কোনও বৈশ্বিক ভেন্ডরের ওপর ভারতের জাতীয় অর্থনীতি আর নির্ভরশীল নয়। বর্তমানে ভারতের প্রায় ৮০ শতাংশ খুচরা ডিজিটাল লেনদেন চলে এই দেশীয় প্রযুক্তিতে।
চীন তাদের শতভাগ ব্যাংকিং লেনদেন পরিচালনা করে নিজস্ব ‘চায়না ইউনিয়নপে’ ও দেশীয় ক্লাউড অবকাঠামোর মাধ্যমে, যেখানে বাইরের কোনও দেশ বা কোম্পানি হস্তক্ষেপ করতে পারে না। অন্যদিকে ইউক্রেন যুদ্ধের পর সুইফট ও আন্তর্জাতিক নিষেধাজ্ঞা সত্ত্বেও রাশিয়া তাদের নিজস্ব ‘এমআইআর’ কার্ড ব্যবস্থা এবং ‘এসপিএফএস’ মেসেজিং সার্ভিসের মাধ্যমে মাত্র ২৪ ঘণ্টার মধ্যে নিজেদের অভ্যন্তরীণ অর্থনীতি ও আর্থিক লেনদেনকে আন্তর্জাতিক জিম্মিদশা থেকে সম্পূর্ণ সুরক্ষিত করতে সক্ষম হয়েছিল।
আন্তর্জাতিক সফটওয়্যার চুক্তির ক্ষেত্রে একটি অন্যতম বাধ্যতামূলক শর্ত হলো ‘সফটওয়্যার এস্ক্রো এগ্রিমেন্ট’
উত্তরণের উপায় ও আগামী দিনের পথ
শুধু আর্থিক খাত নয়, আমাদের বিদ্যুৎ ও জ্বালানি খাতের স্মার্ট গ্রিড, চট্টগ্রাম ও পায়রা বন্দরের কাস্টমস ব্যবস্থাপনা ও কনটেইনার ট্র্যাকিং সিস্টেম কিংবা টেলিকমিউনিকেশনের মূল নেটওয়ার্ক সবক্ষেত্রেই আজও রয়েছে বিদেশি প্রযুক্তি ও বিদেশি পরামর্শকদের একচেটিয়া প্রভাব। দেশের কোটি কোটি সাধারণ মানুষের কেনাকাটার অভ্যাস, আর্থিক রেকর্ড এবং জাতীয় পরিচয়পত্রের তথ্য বিদেশি সার্ভার কিংবা ভেন্ডরের নজরদারিতে থাকা জাতীয় নিরাপত্তার দৃষ্টিকোণ থেকে চরম ঝুঁকিপূর্ণ।
এই কাঠামোগত নির্ভরতা থেকে বেরিয়ে এসে ডিজিটাল সার্বভৌমত্ব প্রতিষ্ঠা করতে হলে বাংলাদেশকে অবিলম্বে বেশ কিছু নীতিগত পদক্ষেপে নামতে হবে। প্রথমত, যেকোনও বিদেশি সফটওয়্যার কেনার সময় আন্তর্জাতিক মানের ‘সফটওয়্যার এস্ক্রো এগ্রিমেন্ট’ বাধ্যতামূলক করতে হবে। মূল সোর্স কোড ও এপিআই-এর বিকল্প এক্সেস দেশের কেন্দ্রীয় ব্যাংকের মতো কোনও ট্রাস্টির অধীনে রাখার ব্যবস্থা না থাকলে কোনো থার্ড-পার্টি প্রসেসরকে লাইসেন্স দেওয়া অনুচিত।
পাশাপাশি বেসরকারি থার্ড-পার্টি প্রসেসরদের ওপর ৭০ শতাংশ নির্ভরতা কমিয়ে বাংলাদেশ ব্যাংকের নিজস্ব ‘ন্যাশনাল পেমেন্ট সুইচ বাংলাদেশ’-কে যুগোপযোগী ও আধুনিকায়নের মাধ্যমে জাতীয় প্রধান বিকল্প সুইচ হিসেবে সবসময় প্রস্তুত রাখতে হবে। একইসঙ্গে কোনও একক প্রসেসর যেন বাজারের ৩০ থেকে ৪০ শতাংশের বেশি লেনদেন একা পরিচালনা করতে না পারে, সেজন্য অ্যান্টি-মনোপলি নীতি এবং ভেন্ডর ডাইভারসিফিকেশন নীতি জোরদার করা প্রয়োজন।
দেশের জাতীয় নিরাপত্তামূলক খাতে অনিয়ন্ত্রিত ‘বিদেশি প্রযুক্তি নির্ভরতা’ এবং ‘প্রযুক্তিগত ইজারা’ দেয়ার এক বাস্তব ঝুঁকি উন্মোচন করেছে
এ ছাড়া দেশীয় দক্ষ সফটওয়্যার ইঞ্জিনিয়ার, বুয়েট ও শাবিপ্রবির মতো শিক্ষাপ্রতিষ্ঠানের গবেষক এবং স্থানীয় ফিনটেক কোম্পানিগুলোকে সঙ্গে নিয়ে জাতীয় ফিনটেক কনসোর্টিয়াম গঠন করে সরকারি পৃষ্ঠপোষকতায় জাতীয় ব্যাংকিং সফটওয়্যার তৈরি ও ব্যবহারে বিশেষ প্রণোদনা দেয়া এখন সময়ের দাবি।
প্রযুক্তির এই যুগে কোনও রাষ্ট্রই আন্তর্জাতিক সহযোগিতা ও বৈশ্বিক সংযোগ থেকে বিচ্ছিন্ন হয়ে থাকতে পারে না; কিন্তু আধুনিকায়ন আর প্রযুক্তিগত ইজারা কখনও এক বিষয় নয়। প্রযুক্তির প্রয়োজনে আমরা বিদেশি পরামর্শক বা বিশেষজ্ঞ সাময়িকভাবে নিতে পারি, কিন্তু দেশের বিদ্যুৎ, বন্দর কিংবা জাতীয় পেমেন্ট নেটওয়ার্কের মতো অতীব গুরুত্বপূর্ণ অবকাঠামোর মূল নিয়ন্ত্রণ বিদেশি কোম্পানির হাতে তুলে দেওয়া এক মারাত্মক ভুল।
কিউ-ক্যাশ নেটওয়ার্কের সাম্প্রতিক বিপর্যয় আমাদের জন্য এক চূড়ান্ত সতর্কবার্তা। আজ যা পেমেন্ট সুইচে ঘটেছে, কাল তা জাতীয় পাওয়ার গ্রিড কিংবা বন্দর ব্যবস্থাপনায়ও ঘটতে পারে। অতএব, আর দেরি না করে নিজেদের মেধা ও দেশীয় প্রযুক্তি খাতের ওপর পূর্ণ আস্থা রেখে জাতীয় গুরুত্বপূর্ণ অবকাঠামোর চাবিকাঠি নিজেদের হাতে ফেরালেই কেবল দেশের ডিজিটাল সার্বভৌমত্ব সুরক্ষিত রাখা সম্ভব।